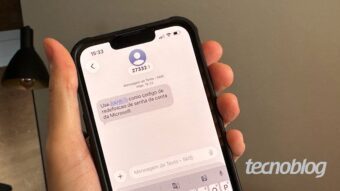
A análise e a implementação de práticas seguras envolvendo Microsoft está em uma cruzada contra o uso de SMS para login reforçam a proteção indispensável de dados confidenciais e identidades digitais. Em e-mail recente, Microsoft orienta administradores de TI a substituírem o SMS por passkeys para logins corporativos. Cenários que lidam com credenciais, contas pessoais e acessos corporativos exigem vigilância contínua contra ataques de engenharia social, vazamentos de senhas e acessos não autorizados.
No plano prático, a contenção de riscos envolve a aplicação imediata de autenticação em duas etapas (2FA ou passkeys), a geração de senhas mestras de alta entropia e o armazenamento criptografado em gerenciadores confiáveis. Auditorias regulares em registros de atividade e a eliminação de privilégios excessivos reduzem drasticamente a superfície de ataque em dispositivos conectados.
Manter sistemas operacionais e navegadores rigorosamente atualizados com os patches de correção mais recentes garante resiliência técnica, preservando a privacidade das operações e a integridade do ambiente digital.